
Pass Tech v3.0.0
Coffre-fort de mots de passe 100 % local. Vos secrets ne quittent jamais votre téléphone.
Audit sécurité — 8 constats corrigés (v3.0.0)Vous venez de la version 2.x ? La 3.0 est une réécriture complète, en Kotlin, et une application différente : elle s'installe à côté de l'ancienne, pas par-dessus. Votre coffre actuel n'est jamais touché.
Pour passer de l'une à l'autre : dans la 2.x, exportez une sauvegarde chiffrée .ptbak ; installez la 3.0, créez votre coffre, importez le fichier ; vérifiez que tout est là ; et seulement ensuite, retirez l'ancienne application.
La 3.0 demande Android 8.0 ou plus récent. Si votre téléphone est en Android 7, restez sur la 2.7.1 : elle reste téléchargeable pour cette raison, mais elle ne recevra plus aucune mise à jour.
Pourquoi Pass Tech
Un gestionnaire de mots de passe sans cloud, sans compte, sans serveur — vraiment.
AES-256-GCM (AEAD)
NIST SP 800-38D, nonce 96 bits aléatoire, AAD anti-downgrade. Remplace AES-CBC + HMAC.
Argon2id
RFC 9106, paramètres OWASP 2024 (m = 19 MiB, t = 2). Résistant GPU/ASIC. Remplace PBKDF2.
Clé liée au matériel
La puce sécurisée participe à chaque essai : un HMAC-SHA256 calculé dans le Keystore, avec une clé qui n’en sort jamais. Les fichiers copiés ailleurs ne s’attaquent pas.
Biométrie matérielle
Clé liée au Keystore Android, déverrouillage Face/Empreinte.
Anti-brute-force
Verrouillage progressif 5 fails (30s → 30min).
Captures bloquées
FLAG_SECURE actif, pas d'aperçu dans Recents.
Auto-lock
Verrouillage configurable + wipe RAM de la clé.
Clipboard sécurisé
Effacement auto + flag IS_SENSITIVE (Android 13+).
HIBP k-anonymity
Vérif fuites optionnelle, 5 chars SHA-1 seulement envoyés.
3 types d'entrées
Mots de passe + TOTP 2FA + cartes bancaires + notes.
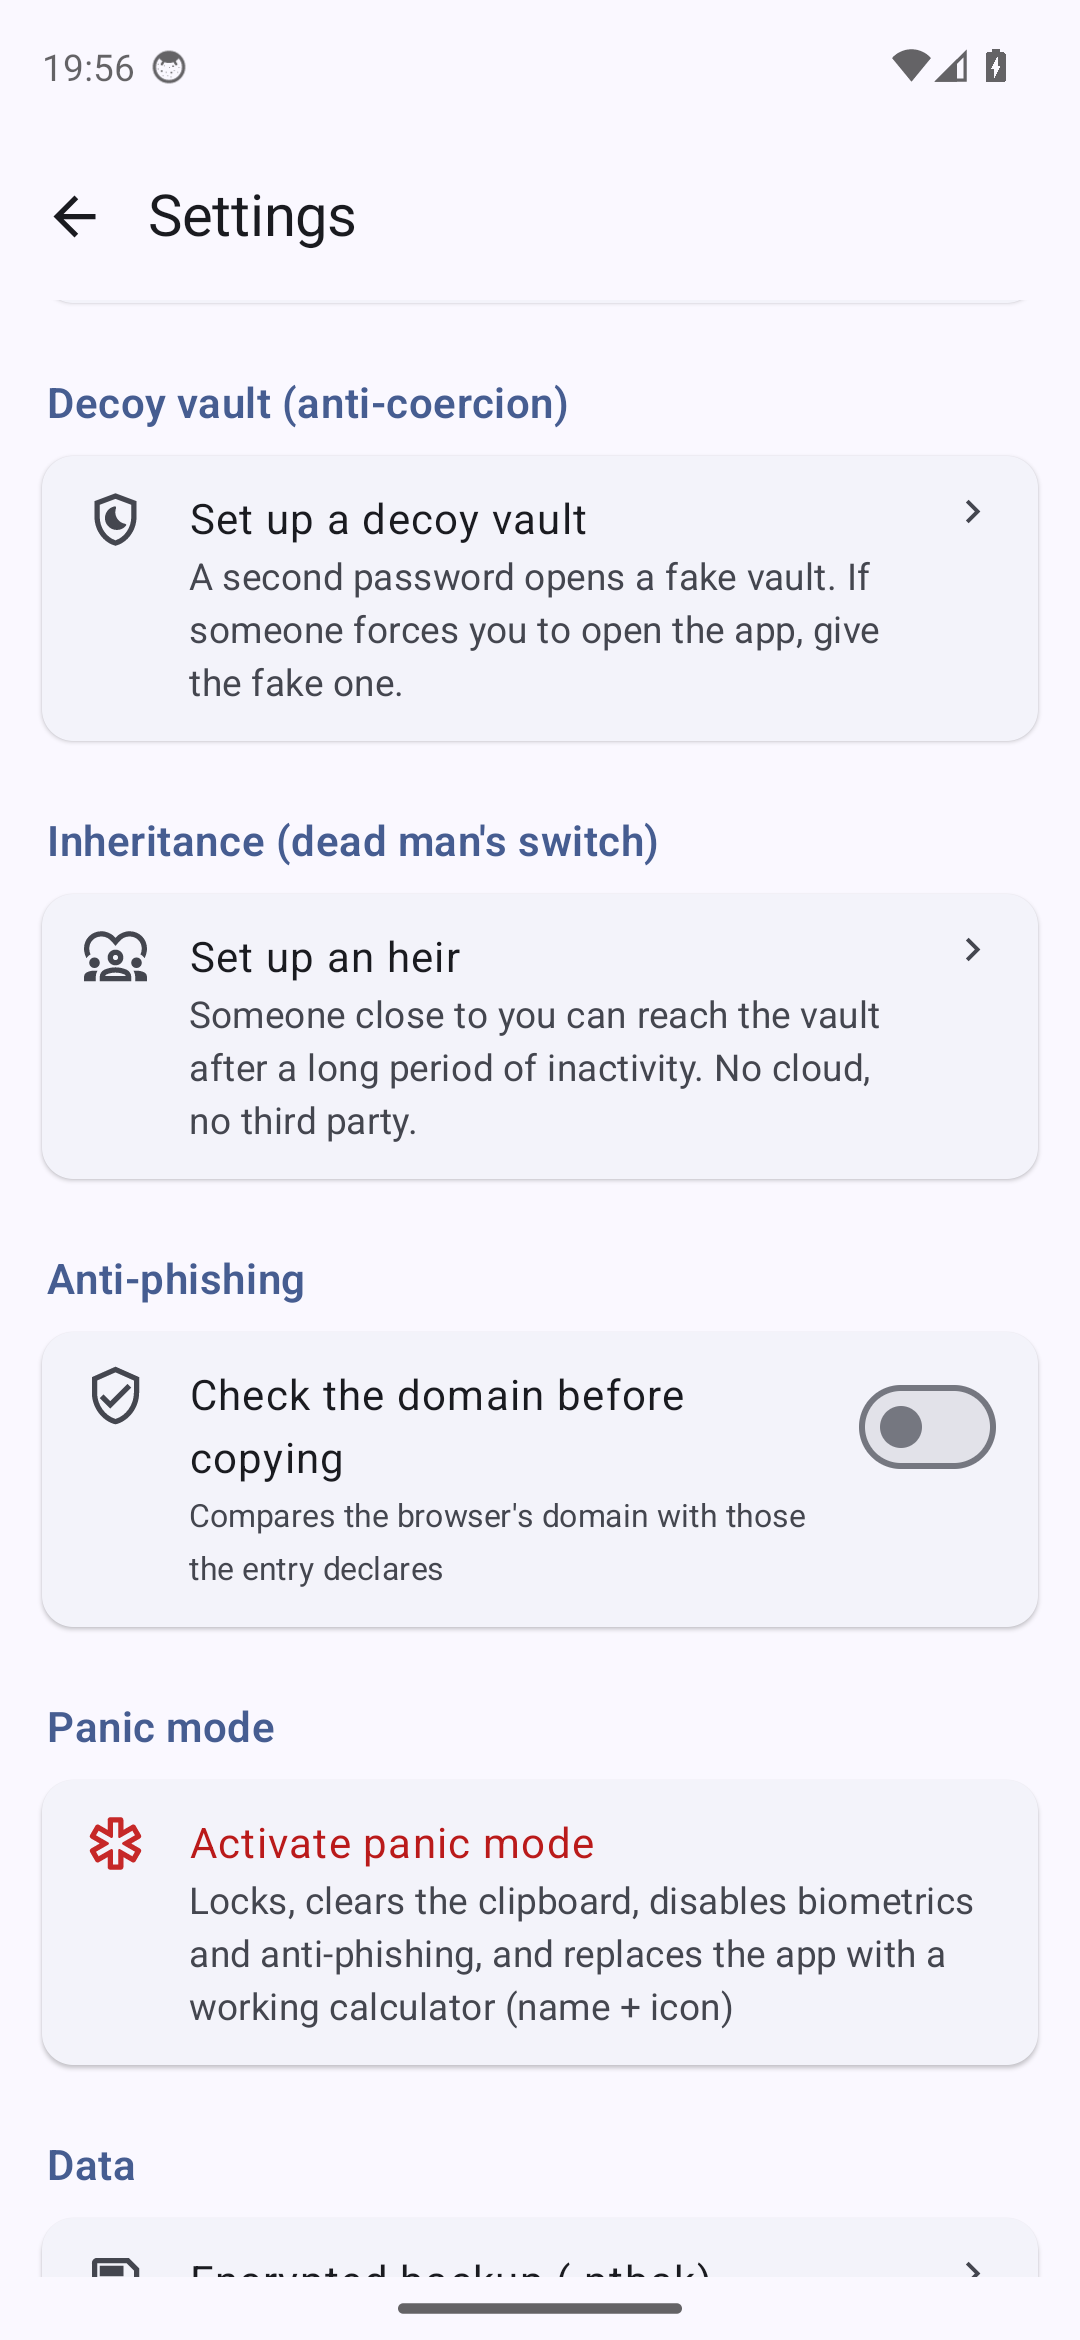
Coffre leurre
Un 2e mot de passe ouvre un autre coffre. Trois emplacements de même taille : les fichiers ne disent pas combien servent.
Mode panique
Verrouillage + clipboard wipe + l'app devient une vraie calculatrice (nom, icône, écran). Retour : appui long 2 s sur l'affichage.
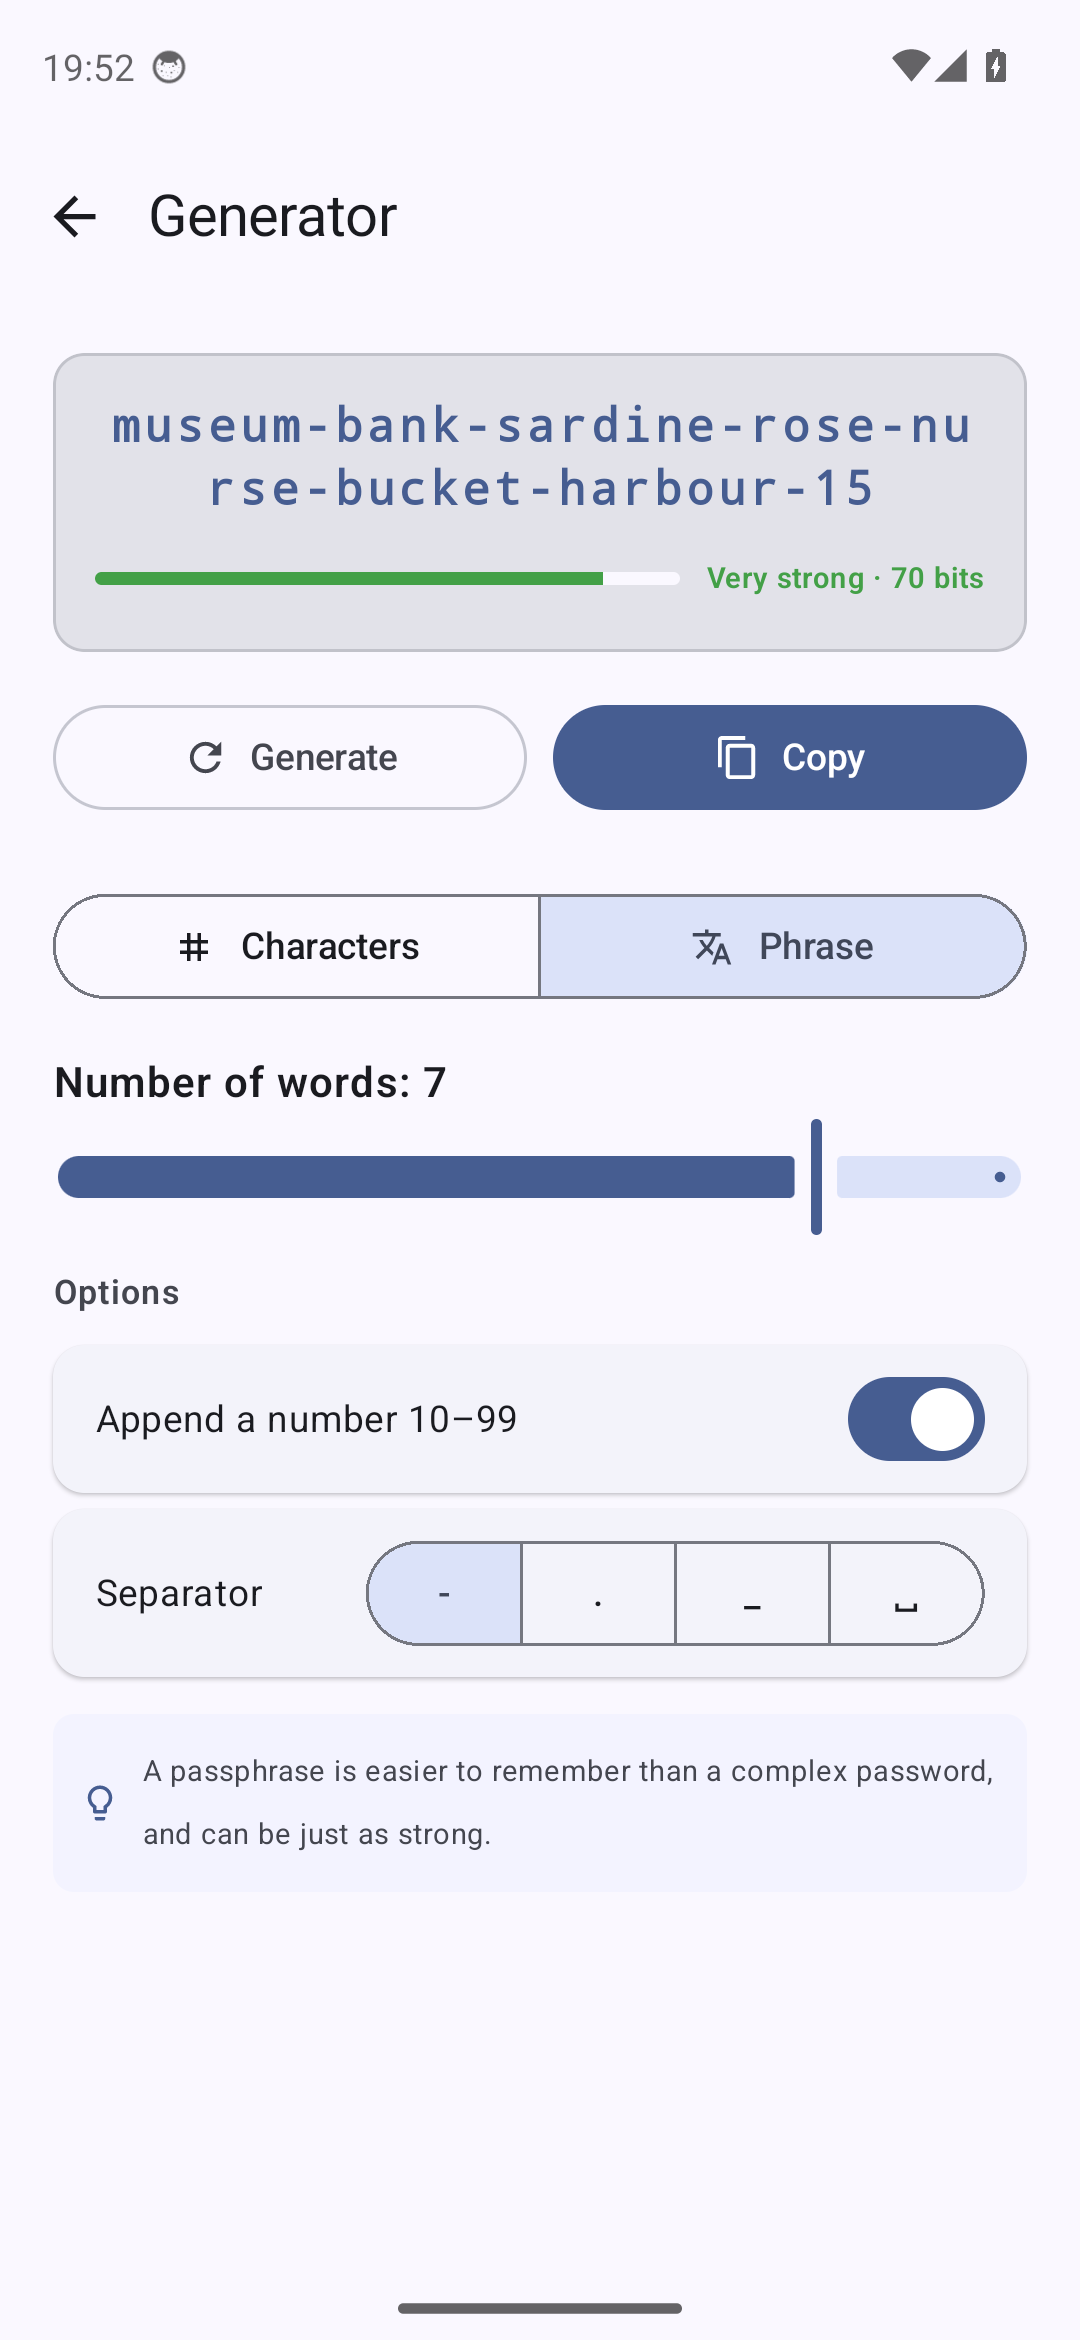
Passphrase
Une suite de mots tirés dans la langue de l’application : renard-cloche-violet-soleil-7. Mémorisable, aussi sûre.
Héritage
Un proche accède au coffre après une période d'inactivité prolongée. Testament numérique 100 % local.
Cinq langues
Français, anglais, allemand, italien, espagnol — au choix dans les Réglages, indépendamment de la langue du téléphone. Politique de confidentialité et conditions comprises.
Anti-phishing par domaine
Vérifie le domaine du navigateur avant copie. Alerte sur typosquatting et faux sites.
Captures d'écran
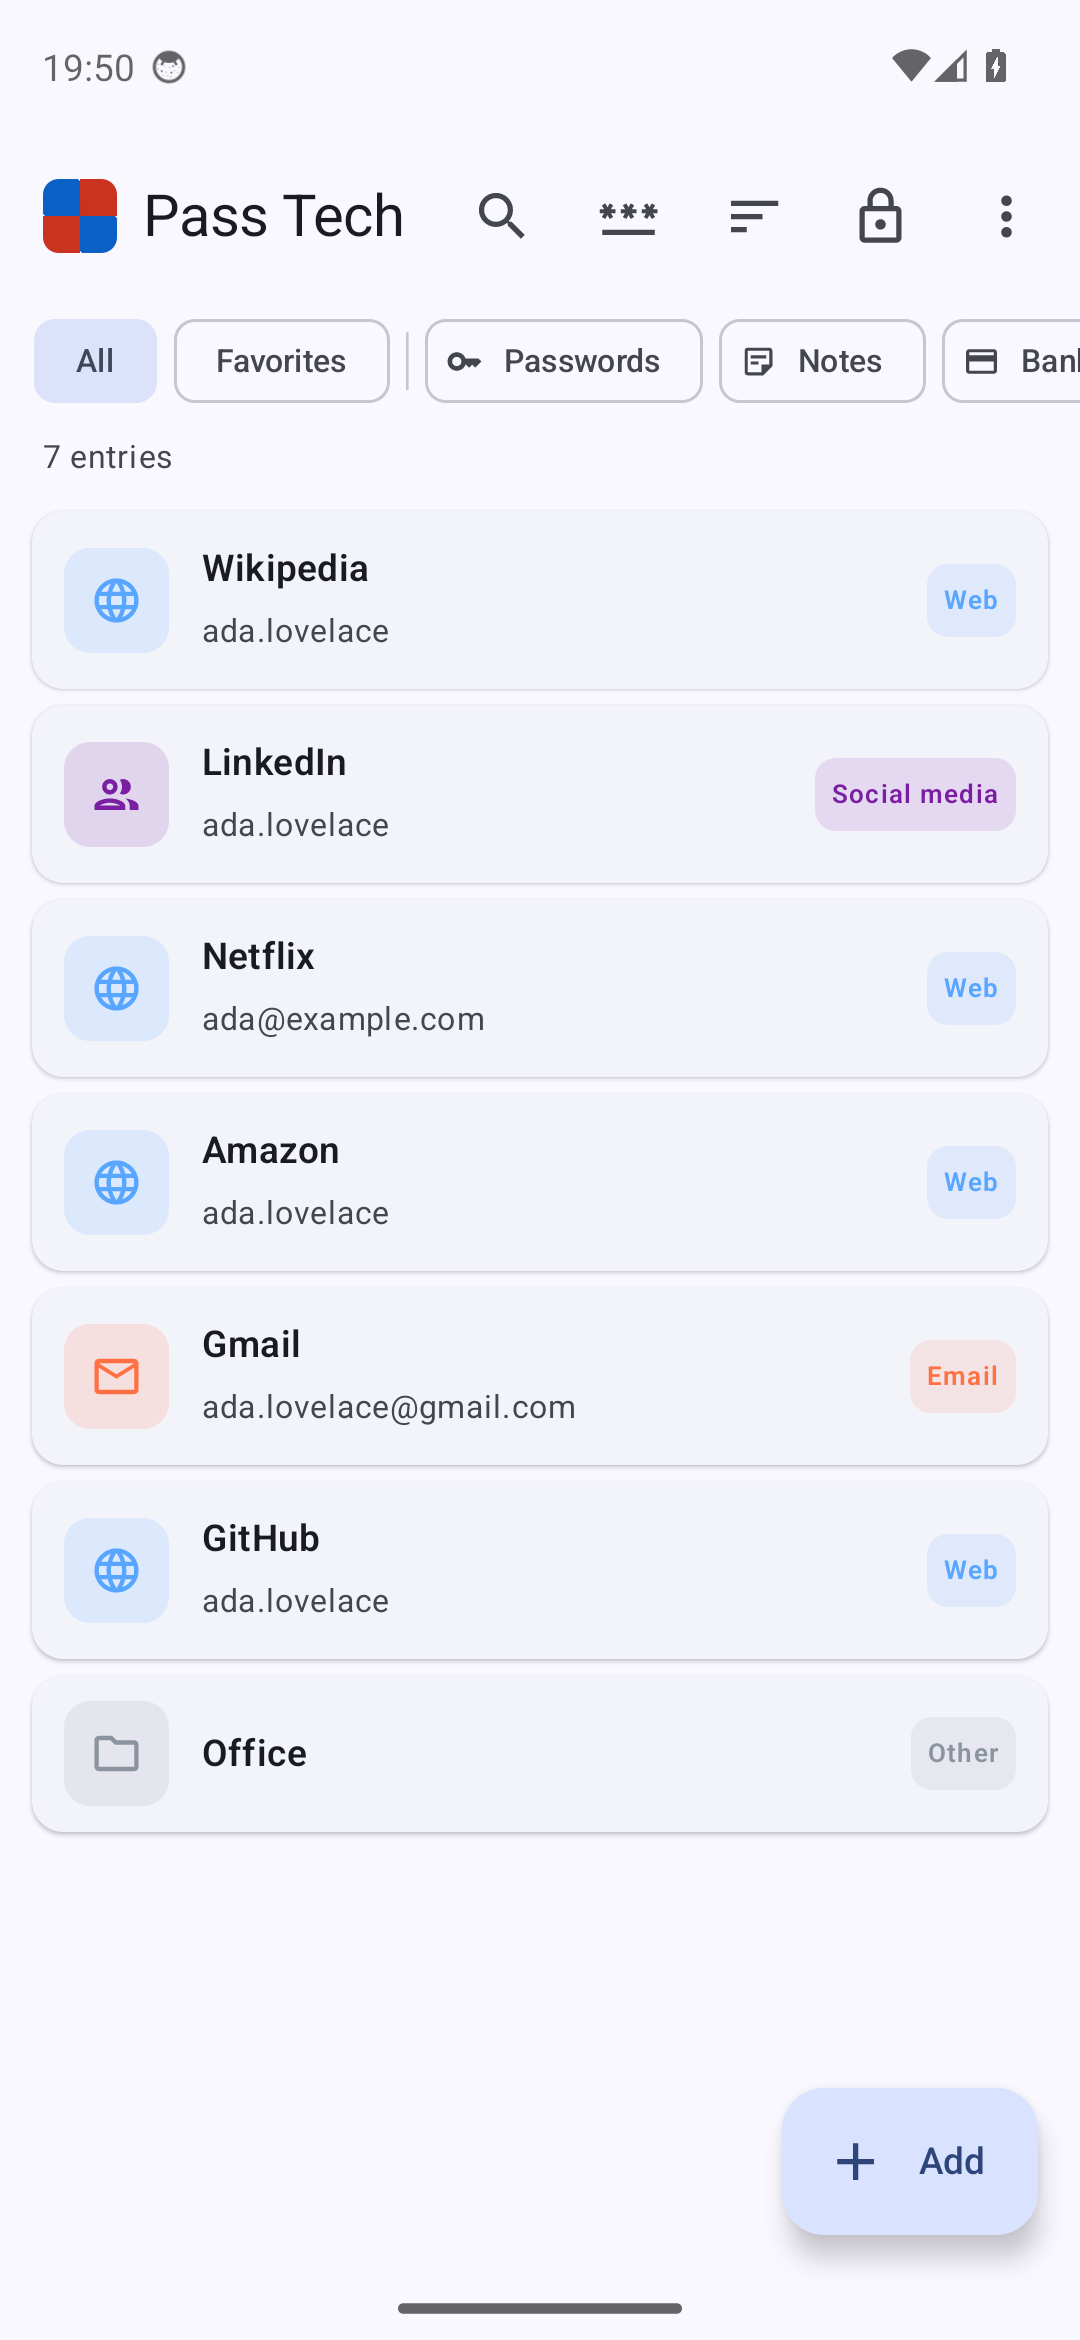
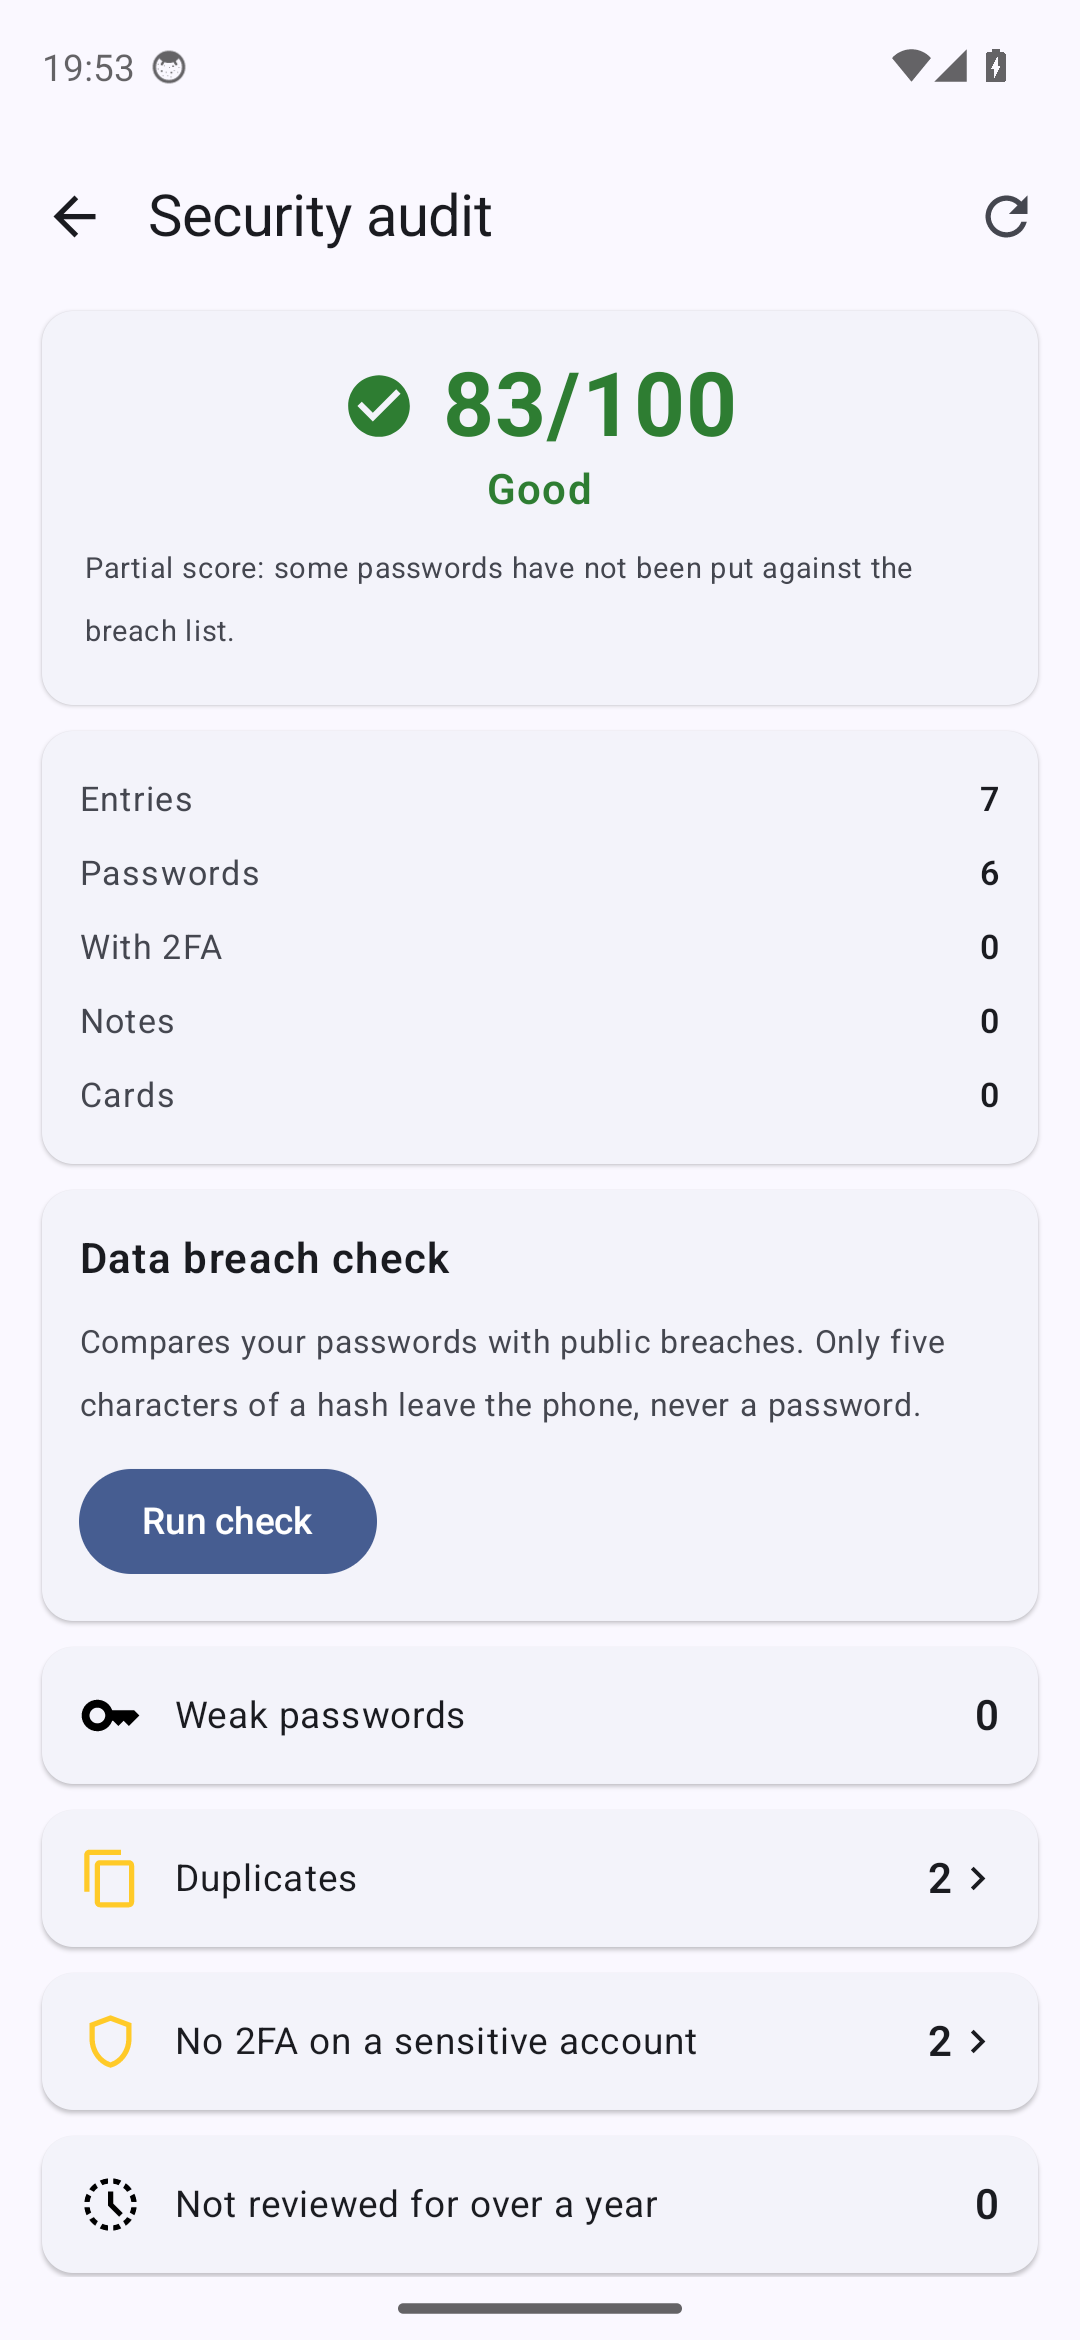
Confidentialité radicale
Pass Tech va au-delà des gestionnaires classiques avec quatre protections inédites.
Coffre leurre — déni plausible, et ses limites
Configurez un 2e mot de passe qui ouvre un autre coffre, avec ses propres entrées. Si quelqu'un vous force à ouvrir l'application (frontière, contrôle, vol, agression), vous donnez ce mot de passe-là. Voici ce qui est réellement garanti, et ce qui ne l'est pas :
- Trois emplacements existent dès le premier lancement, avant que vous ayez créé quoi que ce soit. Tous les trois font la même taille et sont écrits de la même façon.
- Les emplacements inutilisés contiennent des données au hasard, chiffrées sous une clé qui n'existe nulle part — ni vous ni nous ne pourrons jamais les ouvrir. Il n'y a rien à y trouver, parce qu'il n'y a rien dedans.
- Les fichiers restent de taille égale même quand la session ouverte n'a pas la clé des autres. C'est le point qui a demandé le plus de travail : des octets au hasard sont ajoutés après le texte chiffré, et c'est le tag d'authentification qui retrouve la frontière à la relecture. Rien dans les noms, les tailles ou les octets ne dit combien d'emplacements servent.
- Le leurre n'écrit jamais dans le vrai coffre. L'ouvrir, le remplir, y supprimer des entrées laisse les autres emplacements intacts.
- Biométrie et coffre leurre s’excluent, et l’application l’impose : une empreinte ouvrirait directement le vrai coffre, ce qui annulerait le leurre dans la situation même pour laquelle il existe.
- Ce qui n’est PAS garanti est écrit noir sur blanc. Le nombre d’emplacements libres se compte depuis l’application, par quelqu’un qui tient votre téléphone déverrouillé : configurer un leurre prend un emplacement, et l’app le dit quand il n’en reste plus. Avec trois emplacements, ce défaut ne peut pas être fermé — toutes les façons de masquer le refus le font parler plus tôt, pas plus tard. Il est freiné comme un mauvais mot de passe, et déclaré en R6 du modèle de menace.
- Et surtout : qui sait que cette application existe sait qu’un second coffre peut exister. C’est public, et voulu. Le déni plausible protège contre une fouille, pas contre la connaissance.
Mode panique — trois protections en un tap
- Verrouillage immédiat du coffre, clé effacée de la mémoire
- Vidage du presse-papiers, et l’empreinte est désarmée : il faudra le mot de passe maître pour rouvrir
- L'app devient une vraie calculatrice sur le launcher : nom, icône et écran d'ouverture. Elle calcule réellement — une façade inerte serait tout aussi révélatrice.
- Pour revenir : appui long de 2 secondes sur l'affichage de la calculatrice (la zone du résultat). C'est le seul chemin vers votre coffre tant que le camouflage est actif — retenez-le. La restauration complète du nom et de l'icône se fait ensuite depuis les Réglages.
Héritage — testament numérique 100 % local
Configurez un mot de passe distinct pour un proche (conjoint, enfant, exécuteur testamentaire). Si vous n'utilisez pas l'app pendant N jours (90 par défaut, 30 à 365 configurable) + 7 jours de grâce, l'option « Accès héritier » apparaît sur l'écran de déverrouillage.
- Instantané chiffré à part, sous une clé séparée de celle du coffre : la même passphrase sur le même emplacement ne donne pas la même clé, donc un fichier mis à la place de l’autre n’ouvre rien
- Si vous vous reconnectez pendant la grâce, le compteur est réinitialisé
- Le mot de passe héritier n'est jamais stocké et ne peut pas être récupéré — vous le communiquez à votre héritier de manière sûre (oralement, testament, coffre bancaire)
- Aucun cloud, aucun tiers de confiance, contrairement aux fonctions « Emergency Access » des concurrents qui passent par leurs serveurs
Anti-phishing par domaine — vérification avant copie
Avant de copier un mot de passe ou un code 2FA, Pass Tech vérifie que le navigateur frontal affiche bien le domaine de l'entrée. Si un site malveillant tente de vous piéger (typosquatting type paypaI.com, faux site paypal-secure.evil.com), une alerte s'affiche avec les domaines comparés.
- 9 navigateurs supportés : Chrome, Firefox, Brave, Edge, Opera, Vivaldi, Samsung Internet, DuckDuckGo, Fenix
- Détection typosquatting par distance de Levenshtein (seuil ≤ 2)
- Sous-domaines légitimes acceptés (
login.example.com↔example.com) - Service d'accessibilité Android dédié, restriction stricte aux navigateurs déclarés — aucune autre app n'est lue
- Une entrée peut déclarer plusieurs adresses. Domaine racine uniquement, mémoire volatile, fenêtre de fraîcheur 15 s — au-delà, l’app dit qu’elle n’a pas pu vérifier, elle ne dit jamais que tout va bien. Aucun journal, aucune sortie réseau.
- Désactivable à tout moment depuis les Réglages Android
Code source ouvert
Pour un gestionnaire de mots de passe, l'audit indépendant du code est indispensable. Pass Tech est publié sous licence Apache 2.0 — vous pouvez lire, vérifier et compiler vous-même.